
📦 Thủ đoạn đáng chú ý là kẻ gian có thể tận dụng thông tin cá nhân bị lộ lọt để gửi bưu phẩm đến tận nhà. Bao bì được thiết kế giống quà tặng thật, thậm chí sử dụng tên, hình ảnh hoặc logo của các thương hiệu, sàn thương mại điện tử để tăng độ tin cậy.
📱 Khi quét mã QR, nạn nhân có thể bị đưa tới website giả mạo ngân hàng hoặc sàn thương mại điện tử, sau đó được yêu cầu nhập CCCD, tài khoản, mật khẩu, mã OTP…
Nguy hiểm hơn, một số đối tượng còn dụ người nhận tải ứng dụng không rõ nguồn gốc hoặc file .apk để “kích hoạt quà”. Ứng dụng có thể chứa mã độc, làm lộ dữ liệu hoặc tạo điều kiện để kẻ gian chiếm quyền kiểm soát thiết bị.
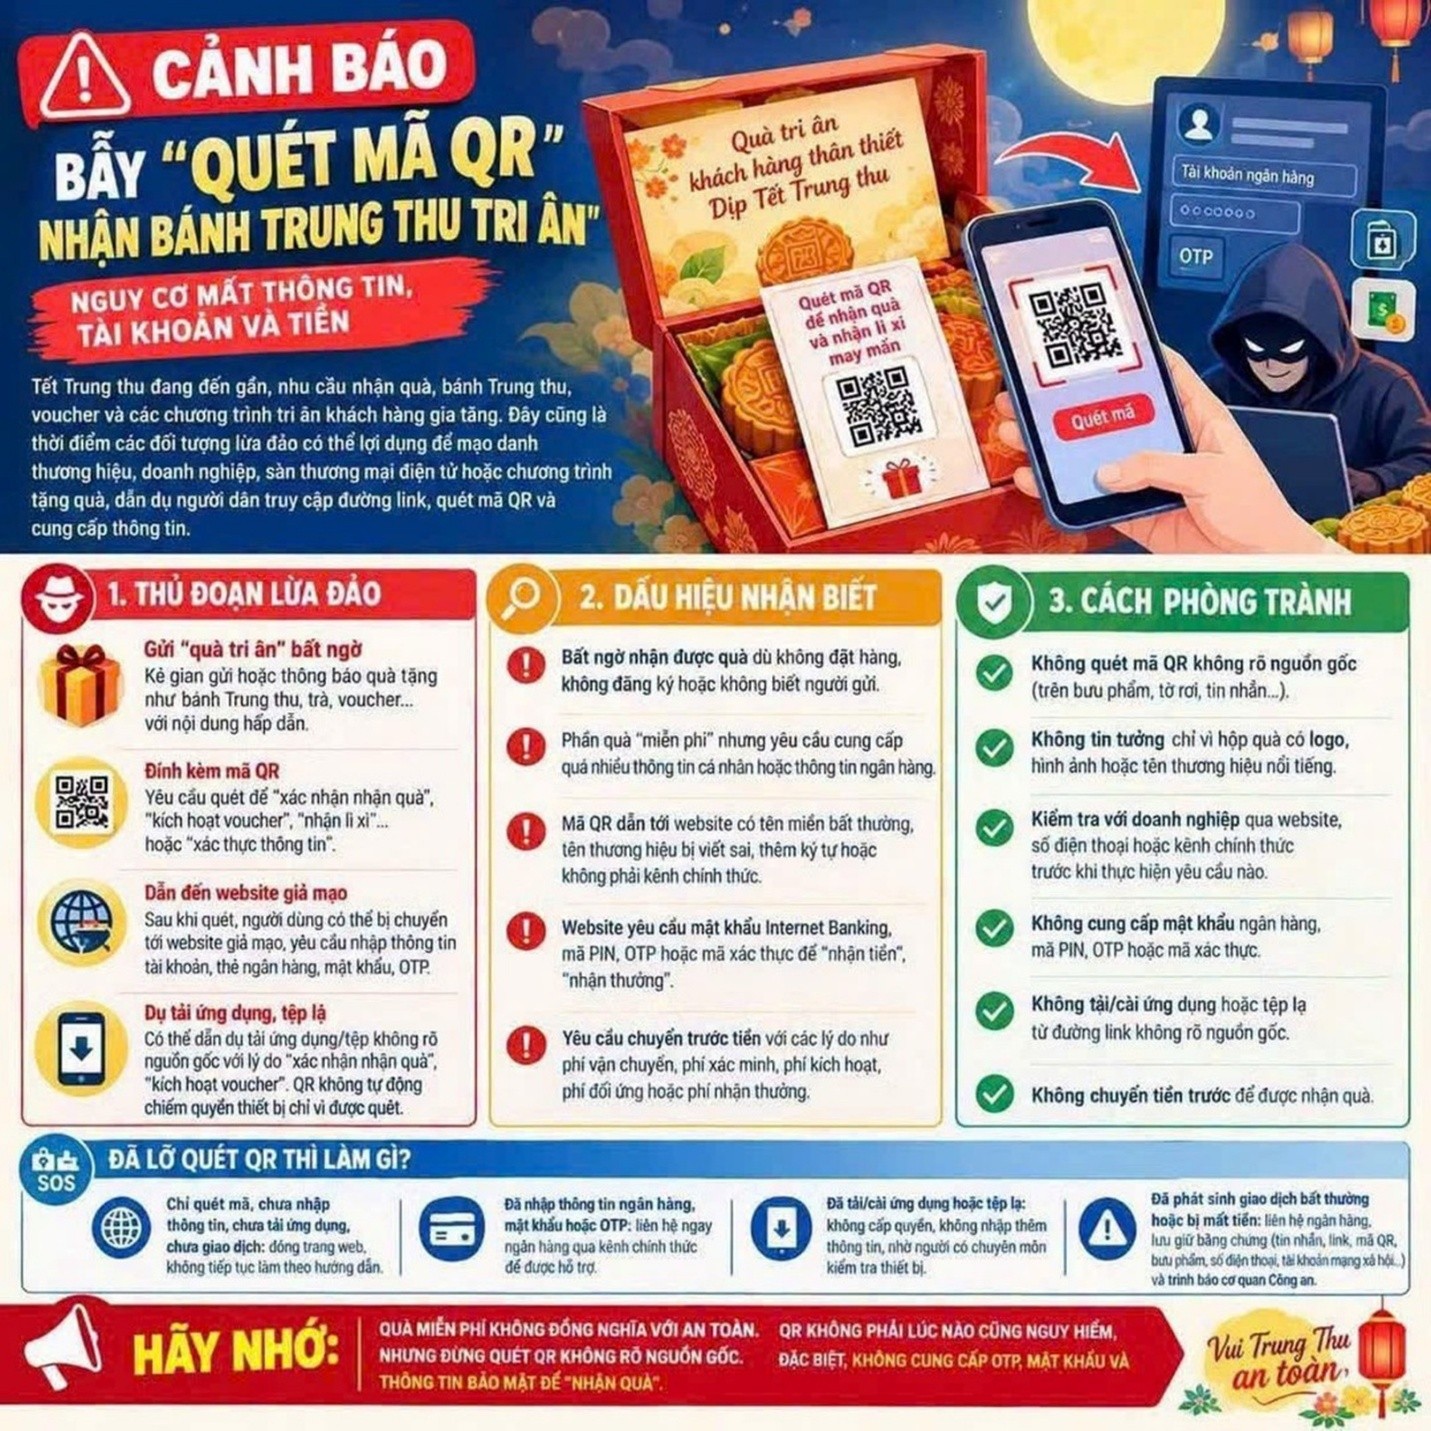
💸 Một kịch bản khác là món quà được quảng cáo “miễn phí”, nhưng người nhận phải chuyển trước phí vận chuyển, phí kích hoạt hoặc phí nhận quà. Sau khi nhận được tiền, đối tượng có thể cắt liên lạc.
⚠️ Người dân nên đặc biệt cảnh giác nếu bất ngờ nhận quà từ đơn vị không rõ nguồn gốc, mã QR dẫn đến tên miền bất thường hoặc yêu cầu cung cấp mật khẩu, OTP và chuyển tiền trước.
🔐 Tuyệt đối không cung cấp mật khẩu, OTP, thông tin đăng nhập ngân hàng qua đường link lạ; không cài ứng dụng từ mã QR, tin nhắn hoặc mạng xã hội. Với quà tặng mang tên một thương hiệu, nên liên hệ trực tiếp doanh nghiệp qua kênh chính thức để xác minh.
Nếu đã quét mã, nhập thông tin hoặc phát hiện giao dịch đáng ngờ, cần liên hệ ngay ngân hàng để khóa tài khoản và thực hiện các biện pháp bảo mật, đồng thời lưu lại bưu phẩm, mã QR, đường link, tin nhắn và lịch sử giao dịch để trình báo cơ quan Công an.